Windows 11 introduit la surveillance de sécurité des risques émergents
MS prépare une fonctionnalité de sécurité pour Windows 11 appelée Risques émergents. Lorsque Windows détecte des vulnérabilités dans une application, un pilote ou un composant de micrologiciel, cette fonctionnalité peut recommander l’installation d’une mise à jour disponible. Si aucun correctif n’existe, il peut être conseillé aux utilisateurs de désinstaller immédiatement le logiciel concerné.
La fonctionnalité apparaît dans Sécurité Windows, où elle est conçue pour suivre les vulnérabilités graves affectant les applications, les pilotes et les micrologiciels installés. Elle a fait son apparition dans des versions préliminaires de Windows 11, mais n’est pas encore accessible au public ni pleinement opérationnelle.
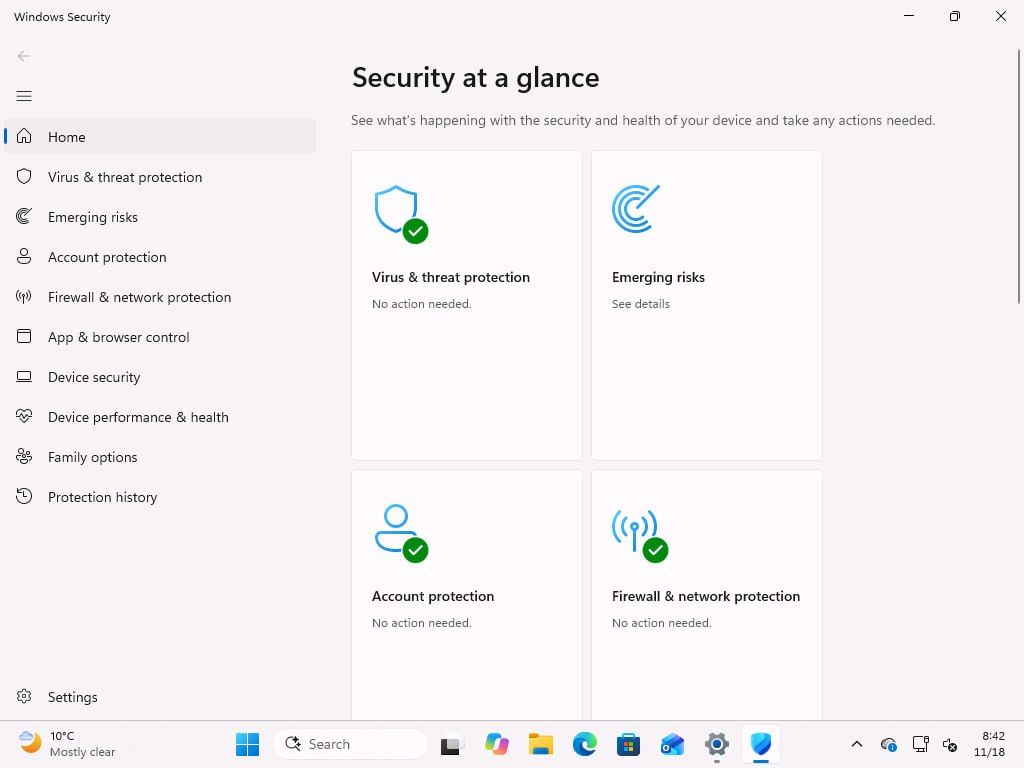
MS décrit les risques émergents comme “des vulnérabilités graves dans les applications, les pilotes ou les micrologiciels de cet appareil qui nécessitent votre attention.”
Selon MS, Windows sera en mesure de surveiller ces risques et d’avertir les utilisateurs lorsqu’une action appropriée sera disponible.
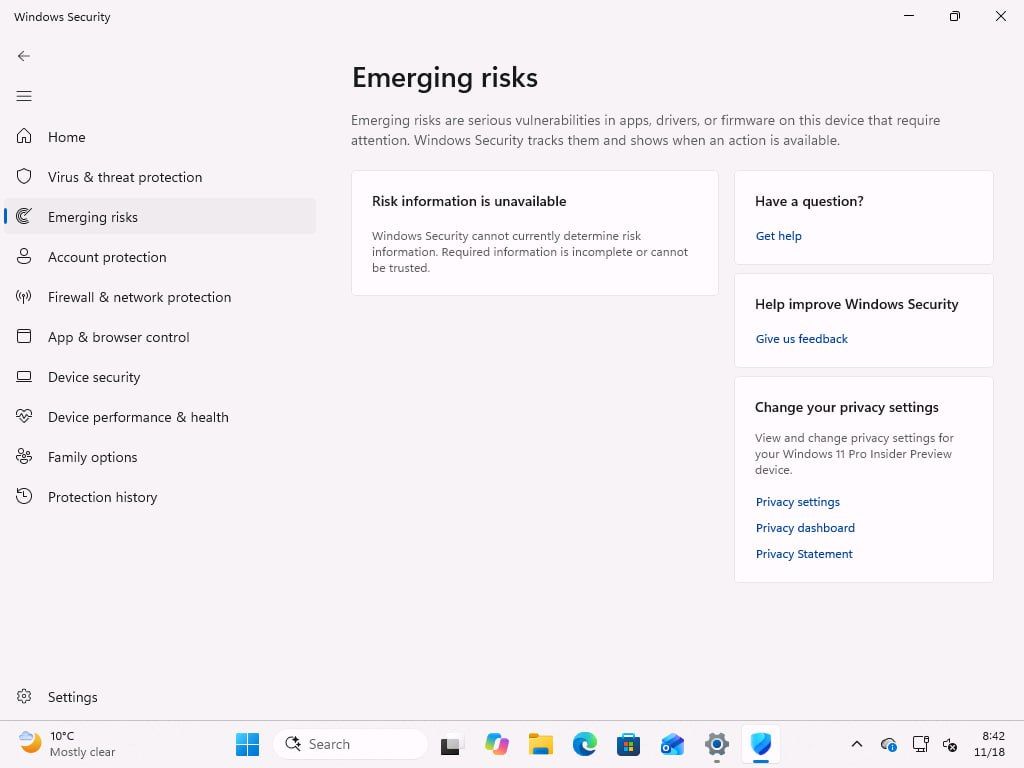
Dans son état préliminaire actuel, le tableau de bord peut rester pratiquement vide et afficher le message suivant : “Sécurité Windows ne peut actuellement pas déterminer les informations relatives aux risques. Les informations requises sont incomplètes ou ne sont pas fiables.” Cela ne signifie pas nécessairement qu’un appareil est entièrement sécurisé. Les utilisateurs doivent tout de même veiller à maintenir à jour leurs applications, leurs pilotes et leurs micrologiciels.
Risques émergents pourrait identifier les logiciels vulnérables et recommander des mesures
Sécurité Windows pourrait attribuer un niveau de risque aux vulnérabilités détectées, afin d’aider les utilisateurs à comprendre avec quelle urgence ils doivent réagir.
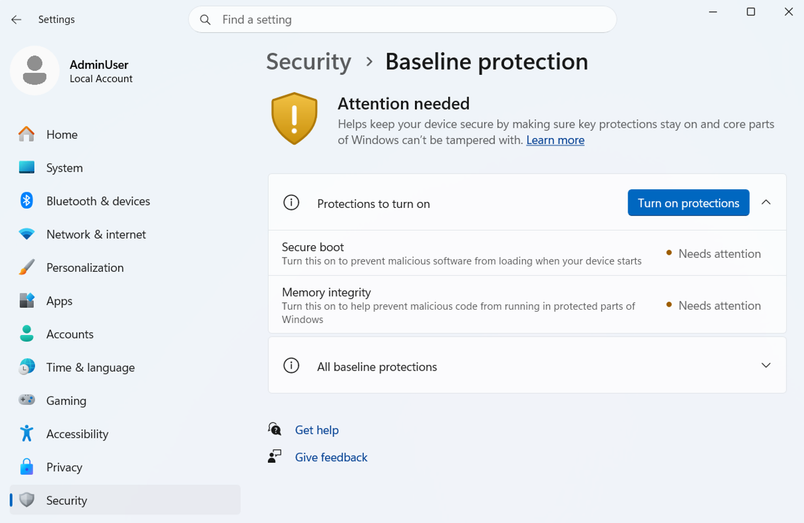
MS a confirmé que Risques émergents sera activé sur tous les PC compatibles avec Windows 11, sans configuration système supplémentaire. La fonctionnalité restera disponible même lorsque des protections telles que le Démarrage sécurisé ou l’Intégrité de la mémoire sont désactivées.
Risques émergents est actuellement réservé à Windows 11, et aucun projet visant à l’intégrer à Windows 10 n’a été annoncé.
La fonctionnalité fournira des recommandations plutôt que d’installer des correctifs
MS peut corriger les vulnérabilités de ses propres produits, notamment Windows, mais ne peut pas mettre automatiquement à jour chaque application, pilote ou composant de micrologiciel tiers. Son programme de mise à jour unifié dépend également de la volonté des développeurs de logiciels d’y participer.
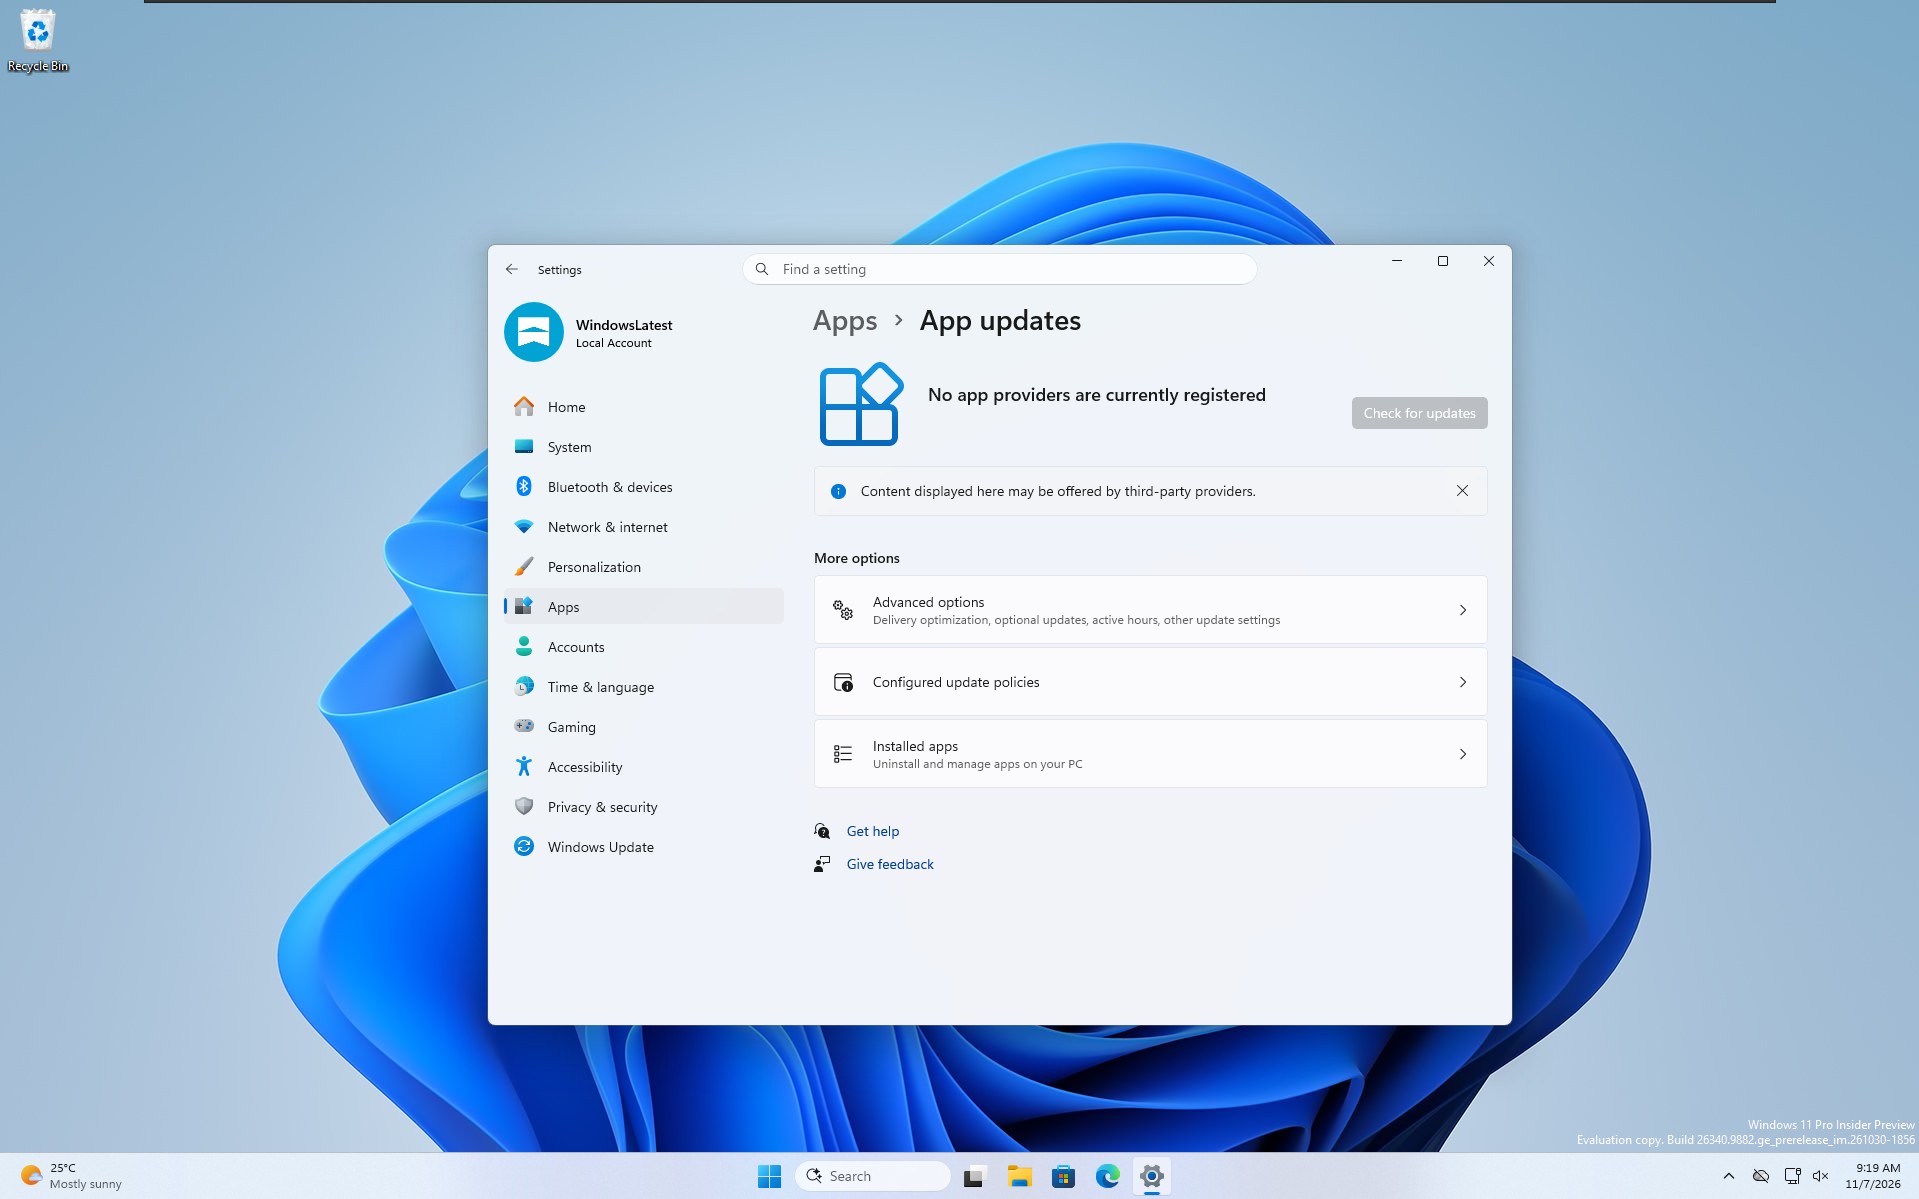
Si un composant vulnérable n’est pas mis à jour, ou si l’utilisateur n’a pas connaissance du problème, Windows ne dispose actuellement que de moyens limités pour éliminer le risque.
Les applications distribuées via le MS Store peuvent recevoir des correctifs de sécurité plus rapidement. Cependant, de nombreuses applications tierces largement utilisées reposent sur leurs propres programmes d’installation et systèmes de mise à jour, qui restent hors du contrôle direct de MS.
Risques émergents pourrait contribuer à résoudre cette limitation en avertissant les utilisateurs lorsqu’un logiciel requiert leur attention. Ils pourraient alors décider de continuer à utiliser l’application concernée, d’installer une mise à jour disponible ou de la supprimer du système.
MS renforce les protections de sécurité de Windows 11
Risques émergents ferait partie d’un ensemble plus vaste d’améliorations de la sécurité de Windows 11 prévues pour le début de l’année 2027. MS met davantage l’accent sur la protection de Windows à l’ère de l’IA, et d’autres fonctionnalités de sécurité sont attendues dans les mois à venir.
MS a également confirmé que les développeurs d’applications pourront vérifier si un PC respecte le nouveau socle de sécurité de Windows 11. Si des protections telles que le Démarrage sécurisé ou l’Intégrité de la mémoire sont désactivées, les développeurs pourront choisir d’afficher un avertissement, de restreindre certaines fonctionnalités ou de bloquer l’application.
Adobe et Battle.net figurent parmi les entreprises qui travaillent avec MS sur cette vérification de compatibilité, bien qu’aucune d’entre elles n’ait indiqué qu’elle bloquerait les PC ne respectant pas ce socle.
En juillet 2026, le directeur de la sécurité de MS 365 a exhorté les utilisateurs à ne pas reporter les mises à jour de Windows de trois jours ou plus. En octobre 2026, MS avait corrigé plus de 1 000 vulnérabilités dans l’ensemble de ses produits, dont Windows. L’entreprise a maintenu qu’un nombre plus élevé de vulnérabilités signalées ne signifiait pas nécessairement que Windows était devenu moins sécurisé.
“Un nombre plus élevé de CVE ne signifie pas que Windows est devenu moins sécurisé,” a écrit Nuno Costa, directeur partenaire chargé de la maintenance et de la livraison de Windows, le 5 novembre. “Cela signifie que davantage de vulnérabilités ont été découvertes et corrigées, réduisant ainsi les possibilités pour les attaquants de les exploiter.”